SSO配置
SmartLink充当身份提供商(IdP),支持两种SSO协议:SAML 2.0和OpenID Connect(OIDC)。您的外部应用程序委托SmartLink进行身份验证 - 您的用户只需登录一次即可访问其所有应用程序。
访问身份验证配置
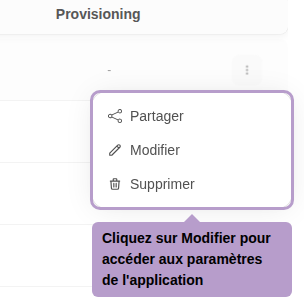
从应用程序列表中,打开一个应用程序的操作菜单,然后单击编辑。
在应用程序页面上,选择身份验证选项卡。然后在下拉菜单中选择所需的协议:SAML2或OIDC。
SAML 2.0配置
在下拉菜单中选择SAML2以启用此协议。
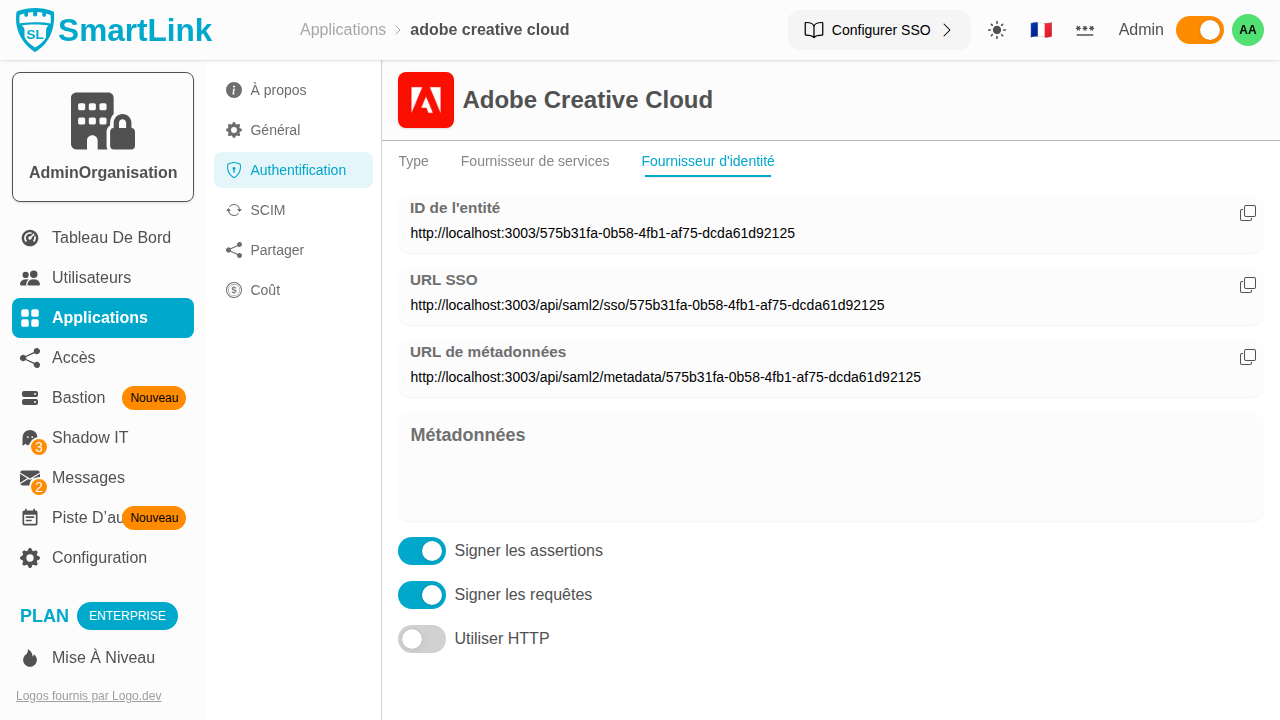
服务提供商设置
服务提供商选项卡包含外部应用程序(SP)的信息,在SmartLink中声明这些信息以便向其发送SAML断言:
| 参数 | 描述 |
|---|---|
| 实体ID | 外部应用程序(服务提供商)的唯一标识 |
| ACS URL | 接收SAML断言的外部应用程序的URL(Assertion Consumer Service) |
| SLO URL | 外部应用程序的注销URL(Single Logout Service) |
| 证书 | 用于验证其签名请求的服务提供商的公钥 |
| 私钥 | SmartLink用于对发送给服务提供商的断言进行签名的私钥 |
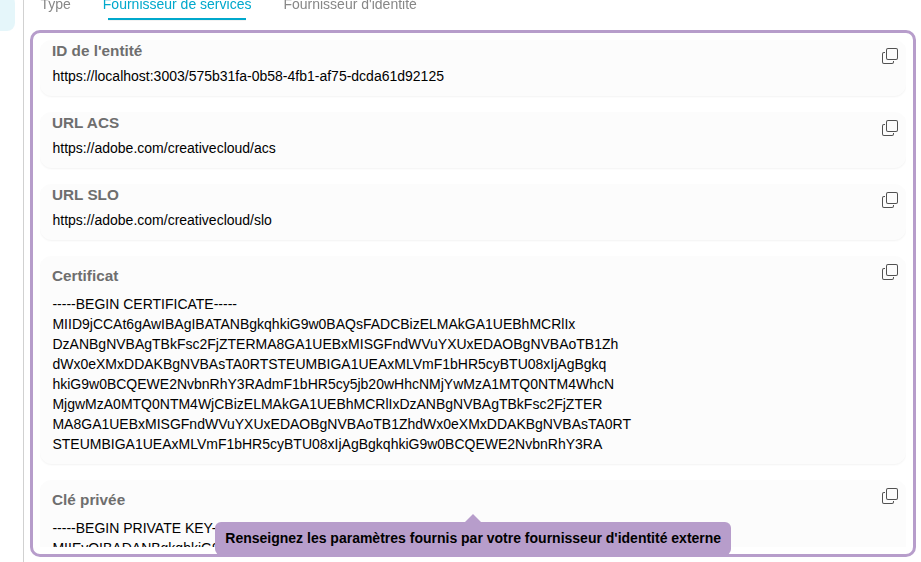
身份提供商设置
身份提供商选项卡公开了SmartLink(IdP)的端点,在您的外部应用程序中填写这些端点:
| 参数 | 描述 |
|---|---|
| 实体ID | SmartLink作为身份提供商的唯一标识 |
| SSO URL | SmartLink的SSO端点,应用程序将用户重定向到此处进行身份验证 |
| 元数据URL | SmartLink的XML元数据文件URL(支持自动导入) |
| 元数据 | 元数据文件的原始内容 |
高级选项可调整签名和协议的行为:
| 选项 | 描述 |
|---|---|
| 签署断言 | SmartLink对发送给服务提供商的SAML断言进行签名 |
| 签署请求 | SmartLink对身份验证请求进行签名 |
| 使用HTTP | 允许HTTP连接(不建议在生产环境中使用) |
OIDC配置
在下拉菜单中选择OIDC以启用OpenID Connect协议。
提供商设置
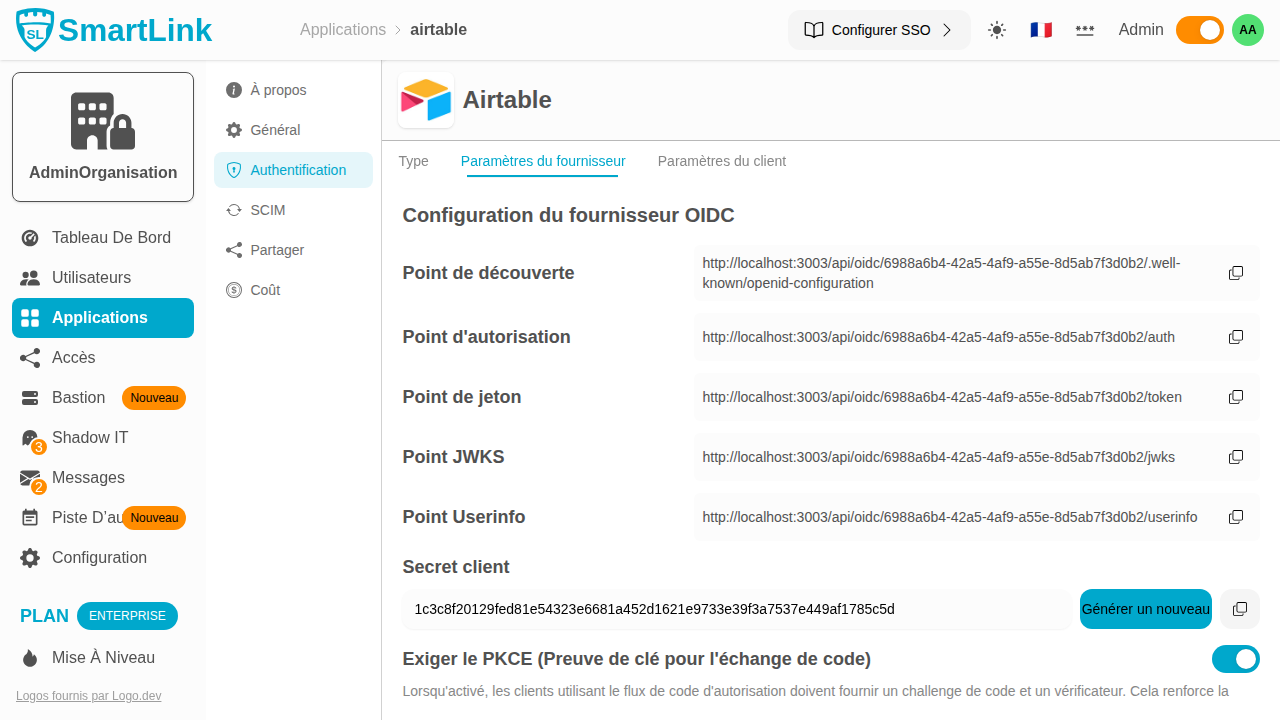
提供商设置选项卡显示了SmartLink自动生成的OIDC端点:
| 端点 | 描述 |
|---|---|
| 发现端点 | OIDC配置的自动发现URL |
| 授权端点 | OAuth2授权URL |
| 令牌端点 | 用于交换授权码以获取令牌的URL |
| JWKS端点 | 用于签名令牌的公钥URL |
| 用户信息端点 | 获取用户信息的URL |
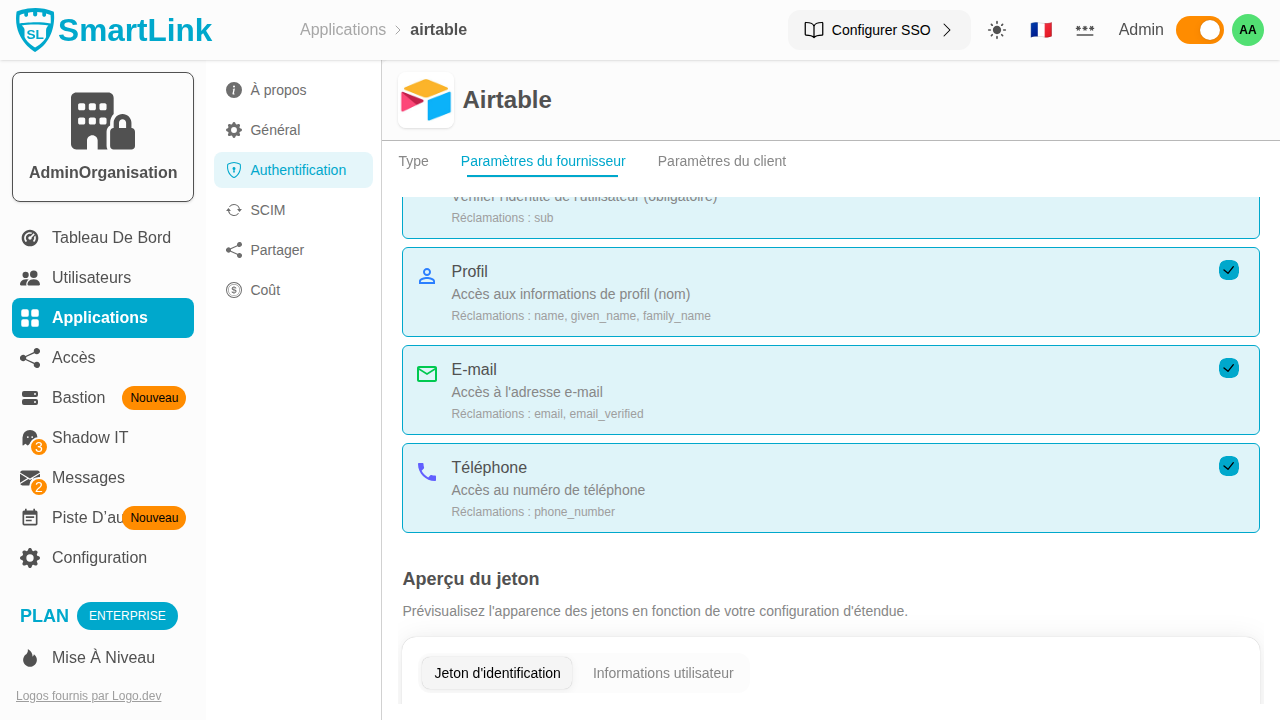
还可以配置:
- 客户端密钥:SmartLink与您的客户端应用程序之间共享的密钥
- PKCE:增强_authorization code_流程的安全性(推荐)
- 主题标识符:用作令牌中用户的唯一标识的字段(
membershipId或电子邮件地址) - 允许的范围:可访问数据的范围(
openid、profile、email、phone) - 重定向URI:身份验证后允许的重定向URL
客户端配置
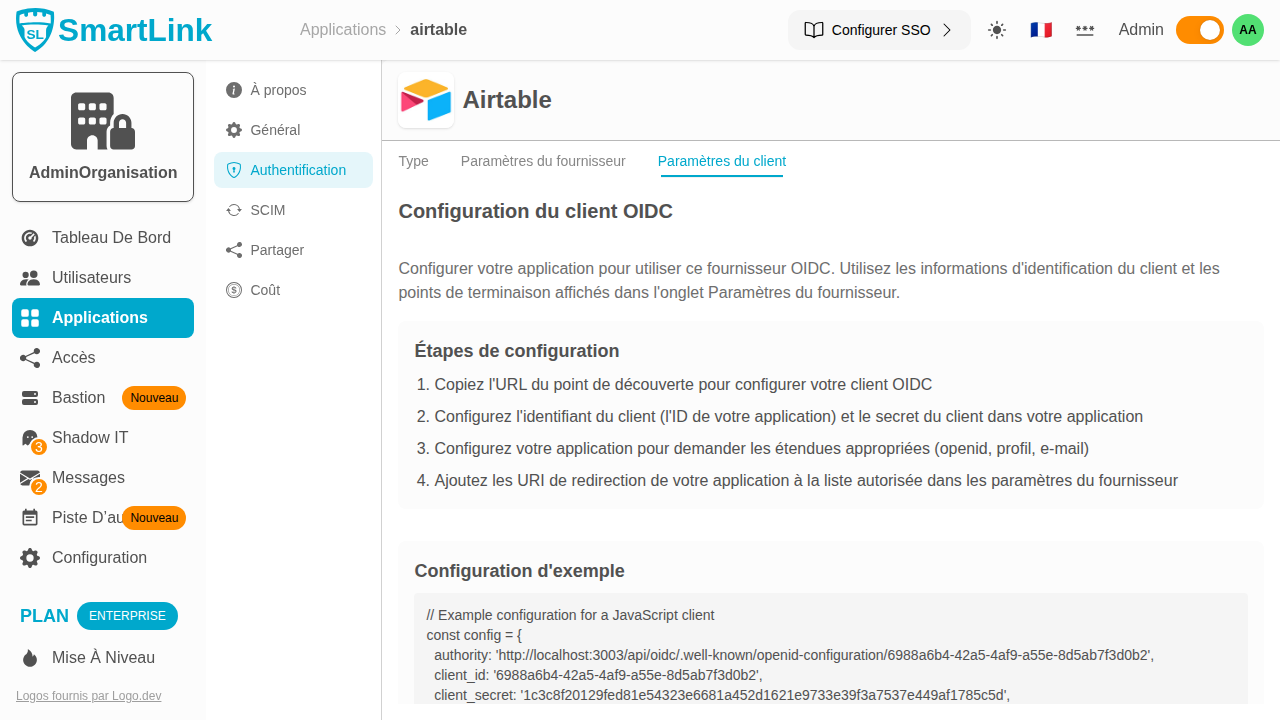
客户端设置选项卡提供了一个示例代码,可用于将SmartLink集成为您的应用程序中的OIDC提供商。
集成指南
有逐步指南可用于配置以下应用程序的SSO: